یک Chatbot ممکن است پاسخ مناسبی بنویسد؛ یک AI Agent میتواند برای رسیدن به هدف، وضعیت را بررسی کند، ابزار مجاز را انتخاب کند، از دانش سازمان داده بگیرد و نتیجه عملیات را ثبت کند. همین توانایی، Agent را مفید و همزمان پرریسک میکند. اگر مدل اجازه Update کردن CRM یا صدور Refund داشته باشد، یک پاسخ اشتباه دیگر فقط متن نامناسب نیست؛ میتواند به تغییر واقعی در سیستم منجر شود.
AI Agent یک سیستم مبتنی بر مدل است که هدف، Context، ابزار و محدودیت دارد و طی یک یا چند مرحله برای انجام Task تصمیم میگیرد. Agent مساوی با «LLM + Prompt» نیست. در Production به Permission، State، Evaluation، Observability، Error handling و Human Approval نیاز دارد.
تفاوت AI Agent، Chatbot و Workflow
| سیستم | تصمیمگیری | ابزار | رفتار | مناسب برای |
|---|---|---|---|---|
| Chatbot ساده | محدود به پاسخ | معمولاً ندارد | مکالمه | FAQ عمومی و جمعآوری اولیه |
| Workflow قطعی | Rule از قبل تعریفشده | API/Node | قابل پیشبینی | فرایند تکراری با قوانین روشن |
| AI Agent | انتخاب گام براساس Context | Toolهای مجاز | احتمالی و نیازمند کنترل | Taskهای نیمهساختاریافته |
اگر فرایند با چند if/else شفاف حل میشود، Agent عدم قطعیت غیرضروری اضافه میکند. Agent زمانی ارزشمند است که فهم زبان، انتخاب ابزار، جستوجو در دانش یا برنامهریزی محدود لازم باشد.
اجزای معماری Agent سازمانی
1. ورودی و Context
پیام کاربر، هویت، Tenant، Channel، Conversation state و داده مجاز. Context باید حداقل و متناسب با Task باشد؛ ارسال کل CRM به مدل هم هزینه و هم ریسک حریم خصوصی را افزایش میدهد.
2. مدل و Instruction
مدل براساس کیفیت موردنیاز، Latency، Cost، Tool use و سیاست داده انتخاب میشود. Prompt باید Version، Owner و Test داشته باشد. تغییر یک جمله میتواند رفتار ابزار را تغییر دهد.
3. Knowledge/RAG
RAG اسناد مرتبط را بازیابی و همراه سؤال به مدل میدهد. کیفیت به Chunking، Metadata، Access filter، Embedding، Retrieval و Reranking وابسته است. Vector Database بهتنهایی پاسخ Grounded تولید نمیکند.
4. Tool Layer
هر Tool باید Schema محدود، Permission مشخص، Timeout، Idempotency و Audit داشته باشد. Toolهای Read و Write از هم جدا شوند. Agent نباید Query یا URL دلخواه را بدون Allowlist اجرا کند.
5. Memory و State
Memory کوتاهمدت برای Conversation و State فرایند مفید است. Memory بلندمدت باید با Consent، Retention و امکان حذف طراحی شود. ذخیره خلاصههای مدل بدون Provenance میتواند خطای قبلی را به Context آینده منتقل کند.
6. Policy و Human Approval
Rule قطعی باید بیرون مدل enforce شود. سقف مبلغ، داده مجاز، نقش کاربر و عملیات نیازمند تأیید را کد یا Policy Engine کنترل کند؛ Prompt Security Boundary نیست.
7. Evaluation و Observability
Input، Tool call، Retrieval، Latency، Token/Cost، Error و Outcome باید قابل Trace باشند، با Redaction داده حساس. Evaluation قبل و بعد از انتشار رفتار را روی Dataset نماینده میسنجد.
کاربرد Agent در فروش
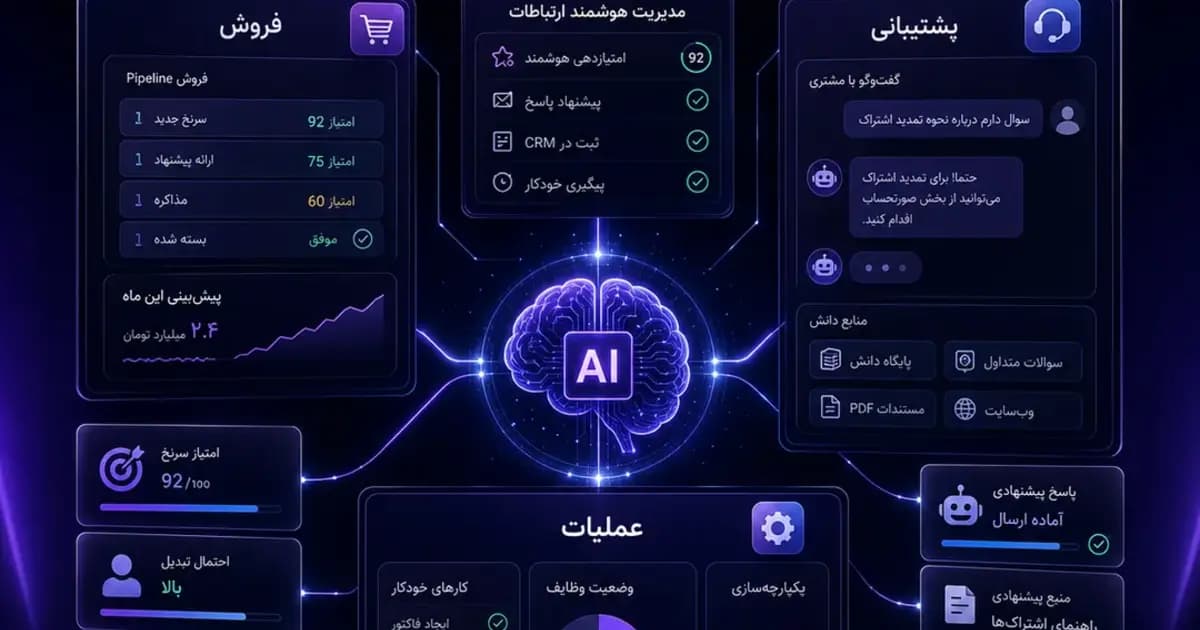
Agent فروش میتواند Lead را از مکالمه و CRM خلاصه کند، نیاز را استخراج کند، سؤال بعدی پیشنهاد دهد، اطلاعات محصول مرتبط را بازیابی کند و Draft پاسخ بسازد. عملیات مفید:
- Lead qualification براساس معیارهای قابل توضیح.
- خلاصه تاریخچه و Next best action.
- ساخت Draft ایمیل یا پیام متناسب با Context.
- ثبت Note و Task در CRM پس از تأیید.
- شناسایی رکورد ناقص یا Follow-up فراموششده.
Agent نباید بدون سیاست روشن قیمت، تخفیف یا تعهد قراردادی بسازد. تصمیم تجاری باید Rule و Approval داشته باشد.
کاربرد Agent در پشتیبانی
Agent پشتیبانی میتواند از Knowledge Base پاسخ Grounded بسازد، Source نشان دهد، اطلاعات لازم را جمع کند، Ticket را دستهبندی کند و در صورت Confidence پایین Escalate کند. طراحی خوب فقط نرخ Deflection را نمیسنجد؛ Correctness، Resolution، Reopen، Escalation quality و رضایت را هم بررسی میکند.
مشکل رایج این است که Knowledge Base قدیمی یا متناقض است. AI این مشکل را پنهان نمیکند؛ پاسخ ناسازگار را سریعتر توزیع میکند. Content Governance بخشی از پروژه Agent است.
کاربرد در عملیات
برای عملیات، Agent میتواند Exceptionها را خلاصه، داده چند سیستم را مقایسه و Runbook مناسب را پیشنهاد کند. عملیات Write مانند تغییر وضعیت سفارش یا ایجاد پرداخت باید با Rule، Idempotency و Approval کنترل شود.
RAG چه زمانی لازم است؟
اگر پاسخ به دانش خصوصی، متغیر یا قابل استناد شرکت وابسته است، RAG معمولاً نقطه شروع مناسبی است. مزیت آن Update مستقل اسناد و امکان ارجاع منبع است. اما RAG برای آموزش Style ثابت، Format یا رفتار تخصصی همیشه بهترین ابزار نیست؛ Prompt، Structured Output یا Fine-tuning ممکن است مکمل باشند.
امنیت: Prompt Injection فقط یک متن بد نیست
Prompt Injection میتواند مستقیم از کاربر یا غیرمستقیم از سند و وبسایت بازیابیشده وارد شود. جمله «دستورهای قبلی را نادیده بگیر» فقط نمونه ساده است؛ مهاجم میتواند Agent را به افشای Context یا فراخوانی Tool سوق دهد.
کنترلهای مهم:
- Content بازیابیشده را Data بدانید، نه Instruction قابل اعتماد.
- Tool permission را براساس User و Task محدود کنید.
- Write action را با Confirmation/Approval و Revalidation اجرا کنید.
- URL، SQL، File path و Parameter را Allowlist/Validate کنید.
- Secret را داخل Prompt قرار ندهید.
- Output model را قبل از مصرف سیستم دیگر Schema-validate کنید.
- Agent را با سناریوی سوءاستفاده Red-team و Regression test کنید.
هیچ Guardrail واحدی دفاع کامل نیست؛ معماری باید فرض کند مدل ممکن است اشتباه تصمیم بگیرد.
Evaluation؛ قبل از Production چه بسنجیم؟
یک Dataset شامل سؤال عادی، Edge case، داده ناقص، زبان محاورهای، درخواست غیرمجاز و Prompt injection بسازید. معیارها:
- Correctness: پاسخ درست است؟
- Groundedness: ادعا از Source پشتیبانی میشود؟
- Retrieval quality: سند لازم بازیابی شد؟
- Tool accuracy: Tool و Argument درست انتخاب شد؟
- Policy compliance: عملیات ممنوع مسدود شد؟
- Task success: هدف کسبوکار حل شد؟
- Latency/Cost: برای Channel قابل قبول است؟
میانگین بهتنهایی کافی نیست. Failureهای با Impact بالا باید جدا و با Threshold سخت بررسی شوند.
Human-in-the-loop کجا لازم است؟
Approval برای Refund، تخفیف، تغییر قرارداد، حذف داده، انتشار عمومی، تصمیم سلامت/مالی یا هر عملیات برگشتناپذیر منطقی است. اما اگر برای همه پاسخها Approval بگذارید، Automation ارزش خود را از دست میدهد. Risk tier تعریف کنید: Read-only، Draft، Low-risk write و High-risk write.
هزینه پنهان AI Agent
هزینه فقط Token نیست. Data preparation، Integration، Evaluation، Security review، Observability، Support، تغییر Prompt/Model و Human review هزینههای اصلیاند. Agent ارزان بدون Monitoring میتواند هزینه عملیاتی بیشتری ایجاد کند.
مسیر Pilot پیشنهادی
- یک Task محدود با Baseline و Owner انتخاب کنید.
- داده و Permission را Inventory کنید.
- ابتدا Copilot/Draft mode بسازید، نه Autonomy کامل.
- Dataset ارزیابی قبل از Demo آماده کنید.
- Toolها را Read-only یا Low-risk شروع کنید.
- با گروه کوچک و Audit کامل Pilot کنید.
- Failureها را دستهبندی و Policy را اصلاح کنید.
- Autonomy را فقط براساس شواهد افزایش دهید.
چه زمانی Agent نسازیم؟
اگر داده معتبر ندارید، Task تعریف نشده، API سیستمها ناپایدار است یا امکان Evaluation و Owner عملیاتی وجود ندارد، Agent زودهنگام است. Workflow قطعی، Search ساده یا بهبود Knowledge Base ممکن است مسئله را ارزانتر و مطمئنتر حل کند.
جمعبندی
AI Agent زمانی ارزشمند است که به Task مشخص، دانش قابل اعتماد، Tool محدود و معیار موفقیت متصل شود. Autonomy هدف مستقل نیست؛ هر سطح اختیار باید با کاهش زمان یا افزایش کیفیت توجیه شود و Guardrail، Approval و Trace متناسب داشته باشد.
مسیر مطالعه مرتبط
سؤالات متداول
AI Agent چیست؟
AI Agent سیستمی مبتنی بر مدل است که برای رسیدن به هدف، Context را تحلیل و از میان ابزارهای مجاز گام بعدی را انتخاب میکند. نسخه Production علاوه بر LLM به Permission، State، Evaluation، Monitoring و Error handling نیاز دارد.
تفاوت AI Agent و Chatbot چیست؟
Chatbot معمولاً پاسخ متنی میدهد؛ Agent میتواند Tool فراخوانی کند و Task چندمرحلهای انجام دهد. هر Chatbot به Agent نیاز ندارد و افزایش اختیار باید براساس Risk کنترل شود.
آیا AI Agent میتواند جای تیم فروش یا پشتیبانی را بگیرد؟
برای Taskهای تکراری، Draft، Search و Triage مفید است، اما قضاوت، مذاکره و Exceptionهای حساس همچنان به انسان نیاز دارند. طراحی موفق معمولاً نقشها را بازتوزیع میکند، نه اینکه حذف کامل انسان را فرض بگیرد.
RAG برای Agent ضروری است؟
خیر. اگر Agent به دانش خصوصی یا متغیر نیاز دارد RAG مفید است؛ برای Task مبتنی بر API یا Rule ممکن است لازم نباشد.
چگونه جلوی پاسخ اشتباه Agent را بگیریم؟
حذف کامل خطا ممکن نیست. Grounding، Source، Structured Output، Evaluation، Confidence/Escalation، Tool restriction و Human Approval ریسک را کاهش میدهند.
هزینه ساخت Agent چقدر است؟
به Use Case، تعداد Integration، کیفیت داده، سطح اختیار، حجم استفاده، Model، Security و Evaluation بستگی دارد. Pilot محدود باید پیش از قیمتگذاری سیستم کامل Scope شود.
منابع رسمی و مطالعه بیشتر
AI Agent را از یک Use Case محدود و قابل ارزیابی شروع کنید
اگر قصد دارید AI فقط پاسخ تولید نکند و به CRM، دانش سازمان یا Workflow واقعی متصل شود، ابتدا باید Permission، Risk tier و Dataset ارزیابی مشخص شوند. VOIDRA میتواند Use Case را به Pilot محدود و قابل سنجش تبدیل کند و مسیر RAG، Tool Calling و Human Approval را طراحی کند.
شروع مشاوره پروژه